 Tesy
Vásárlói visszajelzés
* Kötelező mezők

A „TESY” OOD adatvédelmi incidensek megállapítására, eszkalációjára és értesítésére vonatkozó szabályzata
I. ÁLTALÁNOS RENDELKEZÉSEK
A „Tesy” OOD (a Társaság, Tesy), UIC 040029337, székhelye Sumen városában, a „Madara” körút 48. szám alatt található, és Zsecsko Kjurkcsijev ügyvezető igazgató képviseli.
Ez a szabályzat a Tesy információbiztonságát és a személyes adatok hatékony védelmét biztosító intézkedések részét képezi, a hatályos jogszabályoknak és az alkalmazandó jó gyakorlatoknak megfelelően.
Az Európai Parlament és a Tanács (EU) 2016/679 rendelete (2016. április 27.) a természetes személyeknek a személyes adatok kezelése tekintetében történő védelméről és az ilyen adatok szabad áramlásáról, valamint a 95/46/EK irányelv hatályon kívül helyezéséről, amely 2018. május 25-től alkalmazandó, valamint a hatályos Személyes Adatvédelmi Törvény a személyes adatok biztonságára összpontosít. Megfelelő technikai és szervezési intézkedések révén az adatokat olyan módon kell kezelni, amely garantálja azok megfelelő biztonságát, beleértve a jogosulatlan vagy jogellenes kezeléssel, valamint a véletlen elvesztéssel, megsemmisítéssel vagy károsodással szembeni védelmet is. A károk lehetnek fizikai, valamint vagyoni vagy nem vagyoni károk a természetes személyek számára, például a személyes adataik feletti ellenőrzés elvesztése vagy jogaik korlátozása, megkülönböztetés, személyazonosság-lopás vagy -csalás, pénzügyi veszteség, az álnevesítés jogosulatlan visszafordítása, a hírnév sérelme, a szakmai titoktartással védett személyes adatok bizalmasságának elvesztése, vagy az érintett természetes személyeket érő bármely más jelentős gazdasági vagy társadalmi hátrány.
A szabályzat célja a következő szervezeti intézkedések létrehozása:
· a konkrét személyesadat-kezeléssel kapcsolatban felmerülő kockázatnak megfelelő hozzáférési szint biztosítása;
· figyelembe véve a technikai fejlődés eredményeit, a megvalósítás költségeit, az adatkezelés jellegét, hatókörét, kontextusát és céljait, valamint a természetes személyek jogaira és szabadságaira jelentett, változó valószínűségű és súlyosságú kockázatokat;
· a biztonsági incidensek időben történő észlelésének, az értesítés szükségességének és a felügyeleti hatóság/az érintettek értesítésének biztosítása;
· az egyes konkrét esetekre vonatkozó hatékony cselekvési terv (playbook) kidolgozásakor az incidenssel kapcsolatos összes körülményt kellően figyelembe kell venni.
II. FŐ FOGALMAK
„Szabályzat”: a „Tesy” OOD által elfogadott, a személyes adatok biztonságára vonatkozó Adatvédelmi Incidens Feltárására, Eszkalációjára és Értesítésére vonatkozó Szabályzat;
„GDPR”: az Európai Parlament és a Tanács (EU) 2016/679 rendelete (2016. április 27.) a természetes személyeknek a személyes adatok kezelése tekintetében történő védelméről és az ilyen adatok szabad áramlásáról, valamint a 95/46/EK irányelv hatályon kívül helyezéséről;
„PDPA”: a Személyes Adatok Védelméről szóló törvény;
„CPDP”: a Személyes Adatok Védelméért Felelős Bizottság;
„Adatvédelmi Tisztviselő”: az adatvédelmi tisztviselő, akire a GDPR 39. cikke szerinti feladatokat bízták. Az adatvédelmi tisztviselőt a „Tesy” OOD ügyvezető igazgatójának rendelete nevezi ki;
„Személyes adat”: azonosított vagy azonosítható természetes személyre vonatkozó bármely információ; azonosítható természetes személy az, aki közvetlenül vagy közvetve azonosítható, különösen egy azonosító, például név, azonosító szám, cím, online azonosító vagy a természetes személy fizikai, fiziológiai, genetikai, mentális, gazdasági, kulturális vagy társadalmi azonosságára vonatkozó egy vagy több tényező alapján;
„Érintett”: az a természetes személy, akinek a személyes adatait kezelik, függetlenül attól, hogy a Társaság szerződő fele, alkalmazottja vagy más személy, akinek az adatait a Társaság kezeli;
„Adatkezelés”: a személyes adatokon vagy személyes adatállományokon automatizált vagy nem automatizált módon végzett bármely művelet vagy műveletek összessége, így a gyűjtés, rögzítés, rendezés, rendszerezés, tárolás, átalakítás vagy megváltoztatás, lekérés, betekintés, felhasználás, közlés, továbbítás, terjesztés vagy egyéb módon történő hozzáférhetővé tétel, összehangolás vagy összekapcsolás, korlátozás, törlés, illetve megsemmisítés;
„Adatkezelő”: az a személy, aki önállóan vagy másokkal együtt meghatározza a személyes adatok kezelésének céljait és eszközeit. Ebben az esetben az Adatkezelő a Társaság;
„Adatfeldolgozó”: az a természetes (a Társaság alkalmazottaitól eltérő) vagy jogi személy, aki a Társaság nevében személyes adatokat kezel, feltéve, hogy a Tesy szigorúan meghatározza az adatkezelés célját és eszközeit, beleértve a személy GDPR követelményeinek való megfelelésének ellenőrzését is;
„Alfeldolgozó”: a kiválasztott Adatfeldolgozó alvállalkozója;
„Alkalmazott”: bármely olyan személy, akit a Társaság munkaszerződés és/vagy szolgáltatási szerződés alapján alkalmaz, és aki személyes adatokat kezel;
„Személyes adatok különleges kategóriái”: a GDPR 9. cikke szerinti adatok, nevezetesen a faji vagy etnikai származásra, politikai véleményre, vallási vagy filozófiai meggyőződésre vagy szakszervezeti tagságra vonatkozó adatok, valamint a genetikai adatok, a természetes személy egyedi azonosítását célzó biometrikus adatok, az egészségügyi adatok vagy a természetes személy szexuális életére vagy szexuális irányultságára vonatkozó adatok kezelése;
„Büntetőjogi ítéletekre és bűncselekményekre vonatkozó adatok”: a GDPR 10. cikke szerinti adatok, amelyek kezelése kizárólag a CPDP ellenőrzése alatt történik;
„Biztonsági incidens”: olyan esemény, amely a továbbított, tárolt vagy más módon kezelt Személyes Adatok véletlen vagy jogellenes megsemmisítéséhez, elvesztéséhez, megváltoztatásához, jogosulatlan közléséhez vagy hozzáféréséhez vezet, ahol:
· „megsemmisítés”: az adatok már nem léteznek/nem léteznek olyan formában, amelyet az Adatkezelő felhasználhatna;
· „elvesztés”: a Személyes Adatok léteznek, de az Adatkezelő elvesztette felettük az ellenőrzést, a hozzáférést vagy a fizikai birtoklást;
· „jogosulatlan vagy jogellenes adatkezelés”: a Személyes Adatok közlése vagy az azokhoz való hozzáférés jogosulatlan címzettek számára, valamint az adatkezelés bármely más formája, amely sérti az Általános Adatvédelmi Rendeletet, például a jogellenesen továbbított, tárolt vagy más módon kezelt Személyes Adatok véletlen vagy jogellenes megsemmisítése, elvesztése, megváltoztatása, jogosulatlan közlése vagy az azokhoz való hozzáférés;
· „kár”: a jogosulatlan, jogellenes adatkezelésből vagy elvesztésből eredő bármely fizikai, vagyoni és nem vagyoni kár.
A biztonsági incidensek három fő csoportba sorolhatók:
1. Bizalmas adatvédelmi incidensek – a személyes adatok jogosulatlan vagy véletlen nyilvánosságra hozatalával vagy azokhoz való hozzáféréssel kapcsolatban;
2. Hozzáférhetőségi incidensek – a személyes adatok véletlen vagy jogosulatlan elvesztése, azokhoz való hozzáférés vagy azok megsemmisítése esetén;
3. Megbízhatósági incidens – a személyes adatok véletlen vagy jogosulatlan megváltoztatása esetén.
Bizonyos incidensek egyidejűleg két vagy három, az 1-3. pontban meghatározott kategóriába is besorolhatók.
A „Reagáló Csoport” az a csoport, amelyet biztonsági incidensek esetén hoznak létre, és amely koordinálja a potenciális biztonsági incidenssel kapcsolatos körülmények kivizsgálásával kapcsolatos tevékenységeket, segíti az adatvédelmi tisztviselőt az olyan tevékenységek végrehajtásában, mint az elemzések, javaslatok és a károk korlátozása; cselekvési tervet és intézkedéseket hajt végre a károk korlátozására és az információbiztonság helyreállítására. A csapat olyan tagokból áll, akik az információbiztonság, a humánerőforrás stb. területén ismeretekkel és tapasztalattal rendelkeznek, és szükség esetén más osztályokról, például a jogi vagy az információbiztonsági osztályról érkező további munkatársak is támogatják őket.
III. SZABÁLYZAT CÉLJA
Ez a szabályzat hatékony eszközként szolgál a biztonság fenntartására és a Tesy belső szabályait, a GDPR-t és a személyes adatok területére vonatkozó alkalmazandó jogszabályokat sértő adatkezelés megelőzésére; valamint hatékony biztosítékok létrehozására a személyes adatok biztonsági incidenseinek esetére, az incidensek megfelelő és időben történő ellenőrzésének céljából.
IV. INTÉZKEDÉSEK SZABÁLYSÉRÜLÉSEK ESETÉN
A Társaság minden lehetséges intézkedést megtesz annak érdekében, hogy kiképezze alkalmazottait a biztonsági incidensek előfordulásának felismerésére, beleértve az ilyen események kockázatát is. Az alkalmazottak egyértelmű utasításokat kapnak a potenciális biztonsági incidens azonnali jelentésének prioritási jellegéről, valamint a szükséges segítségnyújtásról az incidens részleteinek mielőbbi írásbeli megadásával kapcsolatban.
Miután megismerkedett a jelen Szabályzattal, minden alkalmazott köteles azt prioritással alkalmazni a Társaság személyes adatok kezelésével kapcsolatos tevékenységeiben. Biztonsági incidenssel kapcsolatos kétségek esetén az első alkalmazott, aki azonosítja az ilyen esemény bekövetkezésének lehetőségét, haladéktalanul értesíti az adatvédelmi tisztviselőt, aki a konkrét helyzet felmérése után létrehozza a reagáló csoportot.
A Reagáló Csoport haladéktalanul megvizsgálja a potenciális biztonsági incidensről szóló jelentést a Társaság minden szervezeti és technikai erőforrását felhasználva, értesíti az adatvédelmi tisztviselőt, és támogatja őt a nyomon követési tevékenységek, például az elemzés, a javaslatok és a károk korlátozása elvégzésében.
Az adatvédelmi tisztviselő értékelő jelentést készít a jogsértés potenciális kockázatáról és következményeiről, beleértve a hatását enyhítő óvintézkedéseket is, és ezt a jelentést továbbítja a Társaság ügyvezető igazgatójának. Az előző mondat szerinti dokumentum alapján az ügyvezető igazgató indokolt döntést hoz arról, hogy köteles-e:
· értesíteni a Személyes Adatvédelmi Bizottságot a bekövetkezett incidensről; és
· értesíteni az érintetteket, ha az előző pont értelmében magas kockázat áll fenn.
A Társaság minden egyes biztonsági incidenst dokumentál.
V. TERV ÉS SZABÁLYSÉRÜLÉS KEZELÉSE
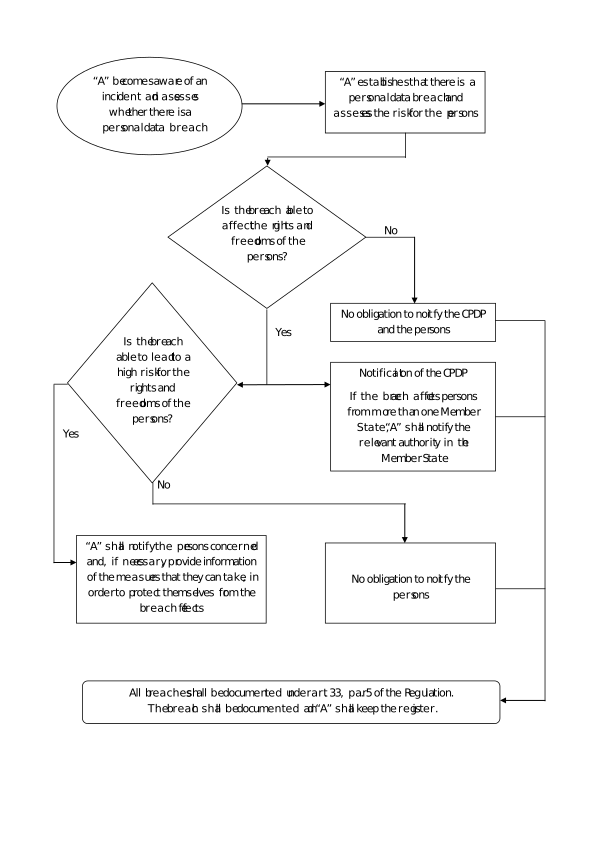
Az alábbi ábra bemutatja a megállapított szabálysértés esetén teendő intézkedéseket.
VI. BIZTONSÁGI INCIDENSEK MEGÁLLAPÍTÁSA
A gyűjtött információk alapján a Válaszcsapat és az adatvédelmi tisztviselő felméri a biztonsági incidensből eredő kockázatot az érintettekre nézve. Amennyiben ilyen kockázatot azonosítanak, az adatvédelmi tisztviselő véleményt nyilvánít a megállapított biztonsági incidensről, és intézkedéseket javasol a károk minimalizálására vagy a helyreállításra.
Amennyiben a személyes adatok biztonsági incidense valószínűsíthetően magas kockázatot jelent a természetes személyek jogaira és szabadságaira nézve, a Társaság a konkrét biztonsági incidens által okozott kockázat értékelésének megismerését követő megfelelő határidőn belül értesíti az érintettet a személyes adatok biztonsági incidenséről.
Az érintettek értesítése a jóváhagyott sablon (1. számú melléklet) alapján történik. Az érintetteket személyesen, megfelelő módon kell értesíteni, a Társaság választása szerint: e-mailben, SMS-ben, levélben, telefonon, hirdetmény útján, az Érintettek hatékony tájékoztatása érdekében.
Az értesítés mellőzésének feltételei:
· ha a Biztonsági incidens nem jelent kockázatot az Érintettek jogaira és szabadságaira nézve;
· ha a Személyes Adatok nyilvánosan elérhetők, és azok nyilvánosságra hozatala nem jelent kockázatot az Érintettekre nézve;
· ha a Biztonsági incidens csak a bizalmas kezelést érinti, és az érintett Személyes Adatok biztonságos módon vannak kódolva egy korszerű algoritmussal, a dekódoló kulcsot nem hozzák nyilvánosságra, és úgy generálják, hogy a rendelkezésre álló technikai eszközökkel ne lehessen azonosítani olyan személy számára, aki nem fér hozzá a kulcshoz.
A Társaság akkor tekintendő úgy, hogy tudomást szerzett a biztonsági incidensről, amikor az Elhárító Csoport és az Adatvédelmi Tisztviselő véleményt alkot az incidens bekövetkeztének feltételeinek meglétéről.
A CPDP ÉRTESÍTÉSE
A Társaság a CPDP-nek történő bejelentés időpontjában 72 (hetvenkettő) órán belül értesíti a CPDP-t az incidensről. A felügyeleti hatóságnak történő bejelentést jóváhagyott sablon (2. melléklet) segítségével kell megtenni.
Amennyiben a Társaság a CPDP-nek történő bejelentés benyújtásakor még mindig nem tájékoztatta az érintettet a személyes adatait érintő biztonsági incidensről, a CPDP, miután felmérte a személyes adatok biztonsági incidensének magas kockázatot jelentő valószínűségét, kötelezheti a Társaságot az incidens bejelentésére. Ilyen esetben a Társaság intézkedéseket tesz az érintettek tájékoztatására az adott esetre megfelelő módon, a CPDP utasításainak megfelelően.
A különböző típusú incidensek további információk benyújtását tehetik szükségessé az egyes esetek körülményeinek teljes körű ismertetése érdekében.
A pontos információk hiánya (például az érintett személyek konkrét száma) nem akadályozza a CPDP időben történő értesítését. Ilyen esetekben meg kell adni az érintett személyek hozzávetőleges számát.
Ha a szükséges információkat nem lehet a CPDP-nek küldött értesítéssel együtt benyújtani, azt indokolatlan késedelem nélkül, szakaszosan kell benyújtani. Az ilyen szakaszos értesítés feltételei a következők:
· minden releváns tény még nem áll rendelkezésre;
· a biztonsági incidens valójában összetettebb (például bizonyos kiberbiztonsági incidensek);
· a késedelem okainak meghatározása és a CPDP kellő időben történő tájékoztatása arról, hogy lehetetlen a teljes körű információ megadása;
· a CPDP jóváhagyásának beszerzése az ilyen szakaszos értesítéshez;
· utasítások fogadása a CPDP-től arra vonatkozóan, hogy értesíteni kell-e az érintett adatalanyokat, mikor és hogyan.
Kivételesen és különleges körülmények között késleltetett értesítés is alkalmazható – például ha a vizsgálat során kiderül, hogy bizonyos adatkategóriákra vonatkozóan rövid ideig és nagyszámú érintettet érintően ismétlődő és hasonló biztonsági incidensek történnek, a Társaság a CPDP-t mindegyikre vonatkozóan egyszerre értesítheti, túllépve a 72 órás határidőt. Ezt a lehetőséget korlátozottan és az adott eset sajátos jellemzőinek figyelembevételével kell alkalmazni.
Ilyen esetekben a felügyeleti hatóságnak küldött értesítésben meg kell határozni a késedelem okait.
KOCKÁZATÉRTÉKELÉS
Amint bejelentés érkezik egy potenciális biztonsági incidensről, vagy kétség merül fel az ilyen incidens meglétével kapcsolatban, a Válaszadó Csoport értesíti az adatvédelmi tisztviselőt, aki a következő intézkedési terv végrehajtásához kezd (feltéve, hogy a Társaság biztosítja a szükséges erőforrásokat/kiegészítő szakértői ismereteket, ha szükséges):
· kockázatértékelés 1-től 5-ig terjedő skálán (elhanyagolhatótól magasig; valamint az előfordulás valószínűsége és intenzitása tekintetében) az érintettek jogaival kapcsolatban, figyelembe véve a nagyságrendet;
· az érintett személyes adatok kategóriáinak azonosítása;
· a kódolás hiányának/meglétének/egyéb releváns körülmények megállapítása, amelyek minimalizálják a biztonsági incidens által okozott kockázatot, és ezáltal elkerülhetik az érintettek értesítésének szükségességét;
· ajánlások kidolgozása a megállapított kockázat szintje alapján arra vonatkozóan, hogy értesíteni kell-e a CPDP-t; és
· konkrét nyomonkövetési intézkedések javaslata a biztonsági incidens bekövetkezésének kockázatának korlátozása érdekében.
A kockázat felmérésekor a Reagáló Csoport iránymutatásként használhatja az indikatív kockázati incidenseket és az értesítés szükségességét (4. függelék). Az adatvédelmi tisztviselő naprakészen tartja az iránymutatásokat, és kiegészítheti azokat más bevált gyakorlatokkal.
A felmérés céljából magas kockázatnak minősül, ha a biztonsági incidens valószínűleg fizikai, vagyoni vagy nem vagyoni kárt okoz az érintetteknek, akiknek az adatbiztonsága sérült. Ilyen kár például a diszkrimináció, a személyazonosság-lopás vagy -csalás, a pénzügyi veszteség vagy a hírnév sérelme. Amennyiben a biztonsági incidens faji vagy etnikai származásra, egészségi állapotra, szexuális irányultságra, büntetőjogi ítéletekre és bűncselekményekre vonatkozó személyes adatokat érint, az ezzel kapcsolatos végrehajtási intézkedések feltételezhetők, fizikai, vagyoni vagy nem vagyoni kár bekövetkezése.
A biztonsági incidens kockázatértékelése során figyelembe kell venni a konkrét körülményeket, beleértve a lehetséges hatás összetettségét és bekövetkezésének valószínűségét, például:
· a biztonsági incidens típusa;
· az érintett személyes adatok jellege, érzékenysége és mennyisége – minél érzékenyebbek az adatok, annál nagyobb a károk kockázata az Érintettekre nézve.
Az érzékeny adatok lehetnek olyan személyes adatok, amelyek faji vagy etnikai származásra, politikai véleményre, vallási vagy filozófiai meggyőződésre vagy szakszervezeti tagságra utalnak, valamint genetikai adatok, biometrikus adatok kezelése egy természetes személy egyedi azonosítása céljából, egészségügyi adatok vagy a természetes személy szexuális életére vagy szexuális irányultságára vonatkozó adatok kezelése.
Ezenkívül az érzékeny adatok kis része jelentős hatással lehet egy adott Érintettre, míg ezeknek az adatoknak a széles köre további információkat fedhet fel róla. Bármely olyan incidens, amely nagyszámú személyes adatot érint az Érintettek széles körére vonatkozóan, jelentős negatív hatással is járhat;
·
az érintettek harmadik személyek általi jogellenes azonosítása, amikor egy harmadik személy jogosulatlanul hozzáfér az érintett személyes adatokhoz, figyelembe kell venni azt a kérdést, hogy mennyire könnyű ennek a személynek azonosítania az érintetteket. A körülményektől függően az azonosítás az adatok felhasználásával megvalósulhat az érintett személy kilétének további feltárása nélkül, de rendkívül nehéz is lehet az érintett személyes adatokat egy adott érintetthez kapcsolni, azonban az azonosítás bizonyos körülmények között lehetséges lehet;
· az érintettekre gyakorolt következmények súlyossága;
· az érintettek sajátos jellemzői;
· a Társaság, mint adatkezelő tevékenységének sajátos jellemzői;
· az érintett érintettek száma.
VII. INFORMÁCIÓS SZABÁLYZAT NYILVÁNTARTÁSA
Akár bejelentést kell tenni a biztonsági incidensről, akár nem, a Társaság dokumentálja az azzal kapcsolatos összes tényt, az annak következményeit, a megtett intézkedéseket és a meghozott döntések indokait. Az adatvédelmi tisztviselő ajánlására és az ügyvezető igazgató döntésére a Társaság erre a célra külön nyilvántartást hoz létre (3. számú melléklet).
A nyilvántartásba kötelezően a következő adatokat kell rögzíteni: a bekövetkezés feltételezett időpontja, a megállapítás időpontja, a bejelentés időpontja és a bejelentő alkalmazott neve. A reagáló csoport elemzése alapján az incidens következményeit és az azok elhárítására tett intézkedéseket kell rögzíteni a nyilvántartásban.
MEGELŐZŐ ELJÁRÁSOK ÉS MECHANIZMUSOK
Az adatvédelmi tisztviselő tervet készít az újonnan kinevezett és/vagy újra kinevezett alkalmazottak képzésére, valamint rendszeres képzéseket és eligazításokat biztosít minden alkalmazott számára. Feladataik ellátása során az alkalmazottaknak be kell tartaniuk a Társaság belső irányelveit, szabályait és eljárásait a személyes adatok kezelésével kapcsolatban.
Amikor az alkalmazottak elhagyják a Társaságot, minden szükséges technikai és szervezési intézkedést meg kell tenni a „Tesy” OOD által vezetett személyes adatok minden egyes nyilvántartásának/kategóriájának védelmével kapcsolatban, például:
1) jelszavak cseréje;
2) hozzáférés korlátozása (beleértve a VPN-t, felhőszolgáltatásokat, szervereket stb.);
3) minden vállalati eszköz, például telefon, laptop, USB flash meghajtó stb. visszaadása, az adott esettől függően; az eszközök visszaadását kötelezően követni kell az eszközt utoljára használó alkalmazott személyes adatainak törlésével, beleértve azokat az eseteket is, amikor a visszaadott eszközt közvetlenül selejtezik/megsemmisítik;
4) a fizikai hozzáférés korlátozása a kulcsok visszaadásával, hozzáférési kódok megváltoztatásával stb.
Az adatokat kódolják, ha nagyobb a kockázata az érzékeny adathordozókhoz való jogellenes fizikai hozzáférésnek, vagy a személyes adatokat tároló vállalati eszközök ellopása esetén.
Ha bizonyos adatok visszaszerzése szükséges, az eljárást az információbiztonságért felelős személy írásbeli engedélyével kell végrehajtani, feltéve, hogy ezt a tényt rögzítik az adatarchiválási és -visszaállítási nyilvántartásban.
Amennyiben egy jelszó veszélybe kerül, azt azonnal újra kell cserélni, az adott alkalmazott hozzáférési tanúsítványát pedig érvényteleníteni kell, és az eseményt rögzíteni kell az incidensnyilvántartásban.
A Reagáló Csoport az adatvédelmi tisztviselővel együtt további megelőző intézkedéseket, mechanizmusokat és belső utasításokat is végrehajthat.
Ezek a szabályok és függelékeik 2018. május 21-én készültek, és 2018. május 25-én lépnek hatályba.
Zsecsko Kjurkcsijev, a „Tesy” OOD ügyvezető igazgatója
* Kötelező mezők